- 欢迎访问下载taptap点点软件!
2020年12月13日一起全球性入侵活动—SolarWinds供应链APT攻击事件又一次在告诫人们,不能再以传统方式开展企业网络安全防御实践了!同时近几年我国开展的网络安全攻防演习,充分暴露了各单位网络安全工作极度缺人、缺自动化预警及主动响应能力,面对攻击方的大规模、高频、纵深、自动化入侵特征变化,作为防守方必须培养对应的自动化监测和防护能力。
各单位需要尽快结合人工智能、大数据分析技术开展“反渗透机器人”建设工作,本课程从机器人流程自动化(RPA)系统建设思路出发,讲授如何开展结合业务、数据变化的异常规则建立RPA系统;通过深度从黑客入侵思路分析出发,讲授如何建立企业快速异常报警机制;在讲师指导下,结合编写自动化程序代码实现攻和防的对弈,重点提升学员的网络安全自动化预警与防范类代码编写能力。
课程收益:
1、渗透测试的流程是什么?最关键的一步是哪个?
2、黑客攻击的攻击流程有哪些?如何绕过安全限制?有哪些手法?
3、常见安全漏洞经常会出现在哪里?
4、网络黑客破坏场景重现与企业防御构建
5、应用系统与数据库安全最新攻防技术与实战场景演练
6、Windows系统黑客破坏场景重现与企业攻防实践
7、Linux系统黑客破坏场景重现与企业攻防实践
8、信息系统WEB入侵分析与攻防实践
9、应急管理体系建设思路与难点分析
10、应急处理技术与方法流程
Ø 培训时间:10天
Ø 培训地点:客户单位或网络现场
Ø 培训形式:面授互动或直播互动课堂
|
时间 |
课程模块 |
课程内容 |
|
第一阶段 工具与手工攻防实践 |
||
|
第一天 |
黑客入侵思路和防御实战路线 |
1 入侵分析与实战场景回顾-论网络安全持久战 n 攻击暴露面分析与防控 n 应用软件漏洞分析与防控 n 系统漏洞整体防控建设 n 社工攻击路线与防范机制 n 内部数据泄露和技术管控 2 渗透测试方法介绍和路线 |
|
n 架构设计中的安全域划分 n 网络安全拓扑案例分析 n 数据被盗窃销售案例技术分析 n 常见漏洞解析及防范修复 n 业务异常与异常规则梳理 n 自动化安全预警与应急实现 |
||
|
第二天 |
网络安全渗透测试实践 |
常见漏洞原理解析与实操 n 操作系统端口扫描实操 n 操作系统提权实操 n 操作系统账号暴力破解实操 n 缓冲区溢出与漏洞利用实操 n 注册表提权分析实操 n 服务器渗透与检测实操 n 操作系统渗透提权实操 n 木马查找与病毒分析实操 n 文件上传漏洞与防御实操 n 入侵痕迹分析实操 n 日志分析实操 |
|
第三天 |
信息系统SQL注入入侵分析与加固实践 |
n 如何目标网站信息收集? n 如何发现注入点 n 如何破解MD5密码密文与防御加固 n 如何通过webshell上传文件与防御实践 n 如何执行Linux提权指令 n 如何添加Linux系统账号后门与防御实践 n 如何添加系统反弹式后门与后门查找方法 |
|
第四天 |
XSS跨站入侵分析与防范实践重现 |
n 攻击者发现并利用应用程序跨站漏洞 n 管理员查看留言信息 n 攻击者跨站脚本自动添加网站后台管理员账号 n 攻击者登录管理后台 n 攻击者给LINUX系统添加ROOTKIT后门 n 远控木马原理与实操 n XSS漏洞加固分析与实践 n 内核木马检测实践与思路 |
|
第五天 |
高级钓鱼入侵分析与防范实践重现 |
n 攻击者社工构造并提交包含跨站钓鱼信息 n 管理员查看钓鱼信息 n 攻击者肉鸡自动获取管理员网站后台账号密码 n 钓鱼漏洞加固分析与实践 n 管理员加强安全防范意识和操作习惯 |
|
CSRF高级脚本入侵分析与防范实践重现 |
n 攻击者发现并利用应用程序跨站漏洞 n 管理员查看留言信息 n 攻击者跨站脚本自动添加网站后台管理员账号 n 攻击者登录管理后台 n CSRF漏洞加固分析与实操 |
|
|
日志系统搭建与入侵痕迹分析 |
n Linux系统日志服务器搭建 n Linux系统定时任务设置 n 从日志中分析入侵痕迹 |
|
|
第二阶段 安全自动化攻防实战-攻防自动化脚本编写技巧与实操 |
||
|
第六天 |
黑客攻击流程与痕迹分析 |
从黑客角度分析黑客思路和入侵过程,研讨其过程中的痕迹和异常,深度思考如何实现自动化对抗,如何开展建设? n 获取目标网络情报信息实践与自动化对抗路线分析 n 探测目标系统与应用信息实践与自动化对抗路线分析 n 在线、离线破解实践与自动化对抗路线分析 n 系统与应用漏洞攻击实践与自动化对抗路线分析 n 入侵痕迹擦除实践与自动化分析路线分析 n 隐蔽通道、后门远控实践与自动化对抗分析 |
|
Web代码审计与攻击特征分析 |
通过黑盒和白盒的方式,对Web代码进行由表及里的漏洞攻击实操、原理解析,探讨黑客攻击时如何进行特征分析,如何实现自动化的路线。 n 如何实现防SQL注入机制的绕过,进而获取服务器数据 n Session验证码、cookie欺骗等认证绕过技术的攻击代码实现和机制分析 n XSS、OS注入、XXE、SSRF攻击区别与实践,如何防御? n 反序列化、配置不当、越权攻击等利用场景实践,如何防御? n 使用CC 代码对目标Web进行Dos攻击,对过程解析解读 n 案例分析与自动化路线研讨分析 |
|
|
第七天 |
网络与系统状态异常监测预警 |
通过编写自动化程序实现监控网络与系统的各类资源,对异常进行报警并快速响应以及妥善处置。 n 网络状态监控与处置编程实现及常用库使用技巧 n 操作系统资源监控与处置实现及常用库使用技巧 n 安全运维自动化编程实现及常用库使用技巧 |
|
第八天 |
日志异常分析与自动化预警 |
设备日志、主机日志、中间件日志、数据库日志、应用日志等各种日志中包含了攻击特征和异常情况,如何搭建自定义功能的日志自动化集中分析预警平台,下面分模块进行讲解: n 日志异常规则建立方法方式 n 如何跨平台全日志集中采集 n 读取日志方式建立和效率提升 n 日志过滤技术与正则表达式使用技巧 n 日志统计技术与常用库使用技巧 |
|
第九天 |
攻击流量分析与自动化预警 |
网络流量中往往会存在黑客攻击痕迹,针对抓取的流量如何实现自动化解析且预警,下面展开讲解: n 流量分析原理,抓包、显示规则编写实践与实时分析技巧 n 抓取SSL数据流技巧与实践 n 常见拒绝服务攻击类型攻击还原与代码自动化分析实践 n 攻击流量解析、异常规则编写实践 |
|
第十天 |
业务异常监测与自动化预警 |
业务系统被渗透时,往往业务系统会出现微妙的变化,如何建立自动化监测并实现自动化预警,下面展开讲解: n 针对复杂的应用系统,如何梳理业务关键路径 n 如何针对业务流和利益相关实体导出风险点 n 如何建立自动拨测点阵并实现自动化预警 n 如何实现页面内容和业务逻辑安全监控预警 n 如何实现业务系统综合指标拨测预警 n 浏览器自动化与爬虫技术安全应用实践 n 各种自动化预警通报机制代码实现 |
本课程提供一套“红黑演义攻防演练硬件平台”,通过现场版的“系统漏洞攻防场景”,对演练平台上的系统场景开展安全攻防测试实践,提高他们对各种隐患风险的识别和验证能力,学员进行环境中练习实践。
通过“从工作中来,到工作去”的课程设计理念,从正反两方面再现攻防实战技术,正方即红方学员开展正面的系统开发与部署,重点讲解如何进行脆弱性识别,如何运用安全最佳实践对系统进行渗透测试、安全加固;反面的是,黑方学员现场模拟黑客精密的犯罪过程,深入了解黑客入侵的思路和方法,快速提高安全检测和软件架构设计能力;红方学员再次充当应急响应技术人员,信息系统遭受到黑客入侵后,如何从应用系统的日志记录来发现黑客的行踪、入侵方式和攻击手段,研讨如何加强系统自身的安全认证、授权、审计功能。
通过结合常见安全原则,对安全技术的深度讲解,深入剖析黑客攻击原理和攻击路线,切实提升学员对安全技术的跟踪能力、应对策略和反应能力;
实践环境:信息系统安全攻防演练硬件平台,课程中将配合大量实战案例,通过反复强调安全原则,不断刷新安全意识的认知深度。

课程全程采用红方和黑客攻防对抗场景讲授与演练,攻防对抗场景为根据业界最新攻防动态而设计出来,授课老师采用专有的攻防服务器及防火墙,所有的服务器及防火墙统一部署在“红黑演义实战云端平台”上,提高授课效率,增加课程感受震撼力,呈现在信息系统上都有哪些安全原则一定要坚守,如何开展安全检测、渗透测试和加固。
教师:分别模拟攻击者和企业安全人员,两类操作分别投影到屏幕上,让学员有临场感。

1 张胜生
产业教授,CISSP资深讲师、CISAW应急管理与服务资深讲师
★  北京中安国发信息技术研究院 院长
★ 工信部、教育部安全专家
★ 中国网络安全审查技术与认证中心 特聘讲师
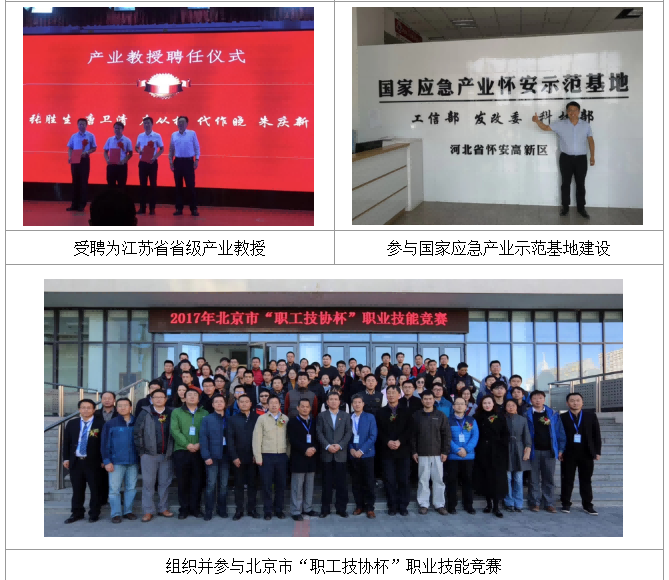
★ 江苏省省级产业教授
★ 北京市职工技术协会网络安全专业委员会 理事长
★ 信息安全应急演练关键技术研究中心 主任 资深专家 金牌讲师
★ 北京师范大学继续教育与教师培训学院 客座网络安全专家
★ 中央财经大学金融信息安全研究所 研究员/研究生导师
★ 北京市总工会和科委联合授予的行业带头人—“张胜生创新工作室”
北京市百人信息安全专家委员会负责人,荣获2013年中国信息安全技术大会“中国信息安全技术优秀人物奖”,从事网络与信息安全工作20年,致力于信息安全应急演练与网络犯罪研究14年,开展大中型企业信息安全实战教学与国际认证已有9年,在与数万名学员的交流中,与团队一起开发了15门演练实战课程。曾申请国家专利2项、著作权2项,作为“红黑演义”云端攻防演练平台总设计师,成功打造了“网络犯罪侦查实验室”,并在辽宁警察学院等相关院校取得优秀应用成果,荣获“中国信息安全攻防实验室产品实战性和实用性一等奖”。主持翻译了国际信息安全最高认证教材《CISSP认证考试指南(第6版)》(1784千字) ,主持编著了《网络犯罪过程分析与应急响应》。
个人资质:
|
|
|
|
张胜生工作室 |
中国信息安全计算优秀人物奖 |
|
|
|
|
江苏省省级产业教授 |
国际注册信息系统安全专家CISSP |
|
|
|
|
主持翻译《CISSP认证考试指南 第六版》 |
《网络犯罪过程分析与应急响应 ——红黑演义实战宝典》主编 |
1) 培训经验:
|
|
|
|
CISAW应急管理与服务培训 |
中国移动业务支撑信息安全培训 |
|
|
|
|
中国人民银行清算总中心安全讲座 |
中国银行红黑演义攻防演练 |
|
|
|
|
人民银行总行培训讲座 |
中国民航系统培训 |
|
|
|
|
山东省应急高级研讨会 |
中航工业集团培训 |
|
|
|
|
中国移动集团安全专家选拔 |
招商银行信用卡中心培训 |
2) 研究成果:

3) 行业活动:
|
|
|
|
组织北京市职工技术协会网络安全专业委员会专题研讨会 |
参与2018年世界物联网安全峰会 |
|
|
|
|
受聘为江苏省省级产业教授 |
参与国家应急产业示范基地建设 |
|
|
|
|
组织并参与北京市“职工技协杯”职业技能竞赛 |
|
2 殷老师
Ø 北京中安国发信息技术研究院 资深应用安全研究员
Ø 软件开发安全架构与编码安全 最佳实践研究组组长
Ø 国家信息安全保障人员认证讲师(CISAW)
Ø 安全自动化预警与响应系统 研究组组长
Ø 微软系统(数据库)工程师(MCSE/MSDBA)
Ø 思科网络互联网专家(CCIE R&S)
Ø IT专家—网络安全实战培训 中国移动南方基地授课讲师
十八年网络安全行业工作经验:
1) 2020年 在北京中安国发信息技术研究院担任“攻防技术创新研究组”负责人,研究最新前言攻防技术并推动技术更新和实施落地。
2) 2019年 - 至今:就职于北京中安国发信息技术研究院,担任资深研究员,参与实施前瞻网络信息安全研究和应用推广工作,并担任中国网络安全审查技术与认证中心(原中国信息安全认证中心)CISAW(应急方向)认证考试培训讲师;
3) 2019年:负责组织 致同会计师事务所、北京中安国发信息技术研究院共同主办的“聚焦安全合规,助力企业网络安全建设”网络安全审计会议;
4) 2018年,参与已出版的《网络犯罪过程分析与应急响应》一书的校验工作。
5) 2013-2018年:北京中安国发信息技术研究院研究员。
点点taptap下载 Copyright © 2018-2023 All Rights Reserved 版权所有
下载taptap点点软件 www.wangpaikite.com 网站地图 鲁ICP备20028662号-1
下载taptap点点软件致力于教育培训行业优质培训讲师供应|服务培训机构|品质讲师保障|中培联职业讲师认证|taptap点点全站首页|线下讲师公开课|讲师点点快乐8